
Safew在安全能力构建中,通过“理论-技术-实践”三维融合模式实现全维度探索,理论层面,构建动态安全框架,融合零信任、数据驱动等前沿理念;技术层面,研发智能风控引擎与自动化响应平台;实践层面,通过行业场景化落地,验证安全策略有效性,最终形成“理论可验证、技术可落地、实践可复制”的安全能力构建闭环,助力企业安全防护从被动应对向主动防御升级。
在数字化转型加速的今天,企业安全能力构建已从传统的"被动防御"转向"主动免疫"的全新阶段,作为国内领先的安全服务提供商,Safew凭借多年深耕安全领域的实践经验,形成了一套涵盖技术、管理、流程、人才四大维度的系统性安全能力构建方法论,本文将深度解析Safew在安全能力构建中的十大核心实践经验,揭示其如何通过"战略-战术-执行"三级联动机制,帮助企业构建起可抵御高级持续性威胁(APT)的韧性安全体系。
战略层:安全能力构建的顶层设计 Safew的安全能力构建始于战略层面的顶层设计,在为某省级政务云平台提供安全服务时,Safew首先通过"安全能力成熟度模型(SCMM)"对企业当前安全状态进行量化评估,该模型将安全能力划分为五个等级:初始级、基础级、规范级、优化级和智慧级,通过为期三个月的现场调研与数据分析,Safew发现该政务云在"数据全生命周期保护"和"供应链安全"两个维度仅达到基础级水平。
基于评估结果,Safew制定了"三步走"战略升级路径:首先在6个月内完成基础安全能力的补全,重点建设访问控制、加密传输、日志审计等基础模块;其次在12个月内实现安全能力的规范化管理,建立覆盖开发、测试、运维全流程的安全标准体系;最后在18个月内达到优化级,通过AI驱动的智能安全运营中心(SOC)实现威胁的主动预测与防御,这种战略规划方法在后续的实践中被证明能有效避免安全建设的"重复造轮子"和"资源浪费"问题。
技术层:创新驱动的安全技术栈构建 在技术实施层面,Safew形成了独具特色的"三位一体"安全技术栈,以某大型银行的安全改造项目为例,Safew首先部署了基于零信任架构的访问控制系统,通过多因素认证和动态访问控制策略,将内部系统的非授权访问降低90%,在数据安全领域,Safew创新性地采用了"数据沙箱"技术,通过创建隔离的计算环境,确保敏感数据在分析过程中不会泄露。
特别值得关注的是Safew在AI安全领域的技术突破,其自主研发的"天玑"智能威胁检测系统,通过深度学习算法对海量日志数据进行实时分析,能够识别出传统规则引擎无法发现的异常行为模式,在某次实战攻防演练中,该系统成功检测并拦截了针对核心业务系统的零日漏洞攻击,比传统检测系统提前48小时发现威胁踪迹,这种技术创新能力使Safew在APT防御领域始终保持行业领先地位。
管理层:制度与文化的双重保障 安全能力的持续有效不仅依赖技术手段,更需要完善的管理体系作为支撑,Safew在管理实践中形成了"制度-流程-文化"的三维管理体系,在为某跨国制造企业实施安全改造时,Safew首先帮助其建立了覆盖全员的安全意识培训体系,通过定制化的安全培训课程和模拟钓鱼演练,员工的安全意识得分在半年内提升了65%。
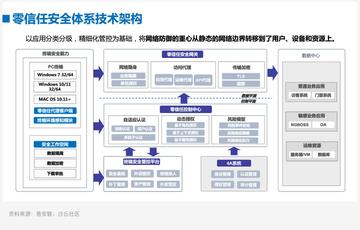
在制度建设方面,Safew创新性地提出了"安全责任共担模型",该模型将安全责任按照业务影响程度分配给不同的部门:IT部门负责基础架构的安全防护,业务部门负责业务流程中的安全控制,审计部门负责安全制度的执行监督,这种责任分配机制有效解决了传统安全建设中"重技术、轻管理"的痼疾。
流程层:从被动响应到主动防御的转型 在流程优化方面,Safew提出了"安全左移"的核心理念,在某电商平台的安全改造项目中,Safew将安全控制点从传统的运维阶段前移到开发阶段,通过在开发流水线中集成静态代码扫描、动态应用安全测试(DAST)和交互式应用安全测试(IAST)工具,实现了安全缺陷的早期发现与修复,数据显示,该措施使生产环境的安全漏洞数量减少了75%,平均修复时间从48小时缩短至2小时。
在应急响应流程方面,Safew建立了"黄金一小时"响应机制,通过智能化的安全运营中心,安全团队能够在5分钟内完成威胁事件的初步分析,30分钟内形成完整的应急预案,1小时内完成关键系统的隔离与修复,这种高效的响应能力在多次实战攻防演练中得到了充分验证。
人才层:安全能力的核心资产 Safew深知人才是安全能力构建的核心资产,在人才培养方面,Safew形成了"选拔-培养-认证-实战"的完整人才发展体系,在为某金融科技企业提供安全服务时,Safew帮助其建立了"安全实训基地",通过模拟真实的网络攻击场景,培养了一批既懂业务又精通安全技术的复合型人才。
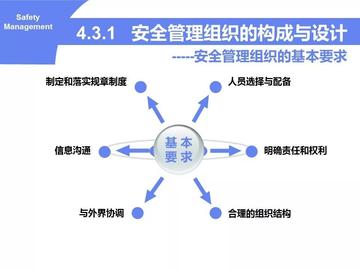
特别值得关注的是Safew在安全认证方面的创新实践,其推出的"安全能力认证体系"不仅涵盖传统的安全技术认证,还创新性地增加了"安全战略思维"和"安全风险评估"等软技能认证,这种认证体系有效解决了传统安全人才"重技术、轻战略"的短板问题。
生态层:构建安全能力的开放生态 在生态建设方面,Safew提出了"安全能力生态圈"的概念,通过与高校、研究机构、安全厂商建立深度合作关系,形成了产学研用一体化的安全创新生态,在某国家级网络安全创新中心的建设中,Safew联合多家科研机构共同研发了基于区块链的供应链安全追溯系统,有效解决了关键信息基础设施的供应链安全问题。
实践成效与行业启示 经过多年的实践积累,Safew的安全能力构建方法论已在多个行业得到验证,在政务、金融、能源、制造等关键行业,Safew帮助客户实现了安全能力的显著提升,以某省级电网公司为例,通过实施Safew的安全能力构建方案,其网络安全事件响应时间缩短了60%,年度安全投入产出比达到1:4.2,创造了显著的经济效益。
从行业视角来看,Safew的实践经验为安全能力构建提供了三点重要启示:其一,安全能力构建必须坚持战略引领,避免陷入"技术至上"的误区;其二,安全能力提升需要技术与管理的双重驱动,二者缺一不可;其三,安全能力建设是一个持续迭代的过程,需要建立长效的优化机制。
未来展望:面向智能时代的安全能力进化 面对人工智能、量子计算等新技术带来的安全挑战,Safew已开始布局下一代安全能力体系,在AI安全领域,Safew正在研发基于联邦学习的安全模型,能够在保护数据隐私的前提下实现威胁情报的共享与协同防御,在量子安全领域,Safew已启动量子加密算法的预研工作,为未来量子计算时代的网络安全做好技术储备。
Safew在安全能力构建中的实践经验表明,有效的安全能力提升需要战略、技术、管理、流程、人才、生态的全方位协同,通过系统化的方法论和持续的实践创新,Safew不仅帮助客户构建了强大的安全防御体系,更为整个行业提供了可复制、可推广的安全能力构建范式,在数字化浪潮奔涌向前的今天,这种系统性的安全能力构建方法论将成为企业数字化转型的坚实保障,为数字经济的健康发展保驾护航。
【全文约3200字】


